

Kingston , taşınabilir verilerin günlük yaşamda giderek daha yaygın kullanılmasıyla birlikte bireylerin ve kurumların hassas bilgilerini daha iyi korumalarına yardımcı olmak amacıyla, ihtiyaçlara uygun şifreli depolama çözümünü seçerken dikkat edilmesi gereken temel noktaları paylaşıyor.
Finansal belgeleri bir müşteri toplantısına götürmek, iş dosyalarını farklı cihazlar arasında aktarmak, aileye ait kayıtların yedeğini almak veya seyahat sırasında kişisel belgeleri saklamak… USB bellekler, önemli bilgileri kolayca yanımızda taşımak için pratik bir çözüm sunuyor.
Ancak taşınabilir olmaları, kolayca kaybedilebilecekleri, çalınabilecekleri veya güvenilmeyen bir bilgisayara bağlanabilecekleri anlamına da geliyor. Hassas bilgiler içeren bir USB belleğin yanlış kişilerin eline geçmesi durumunda şifreleme, gerekli kimlik doğrulama yapılmadan verilerin okunmasını engelleyerek önemli bir koruma katmanı sunabiliyor.
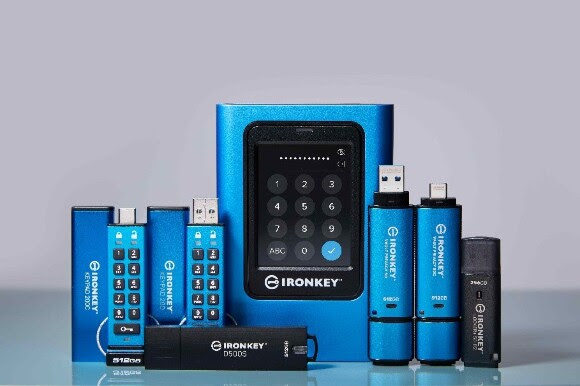
Şifreli Sürücü Seçerken Dikkat Edilmesi Gereken Dört Temel Kriter
Şifreleme, hassas verilerin taşınırken korunmasında kritik bir rol oynasa da “şifreli” olarak tanımlanan her ürün aynı düzeyde koruma sunmuyor. Kingston, kullanıcıların daha bilinçli bir seçim yapmasına yardımcı olmak için dört temel kriteri şöyle sıralıyor:
- Güvenilir ve Deneyimli Üretici: Güvenlik, kanıtlanmış bir uzmanlık gerektiriyor. Kullanıcıların güvenli depolama ve veri koruma alanında deneyimli, güvenilir bir geçmişe sahip üreticileri tercih etmesi ve mümkün olduğunda bağımsız sızma testleri de dahil olmak üzere kapsamlı testlerden geçirilmiş ürünleri değerlendirmesi önem taşıyor. Güvenlik tercihlerinde yalnızca fiyat, kapasite veya genel “şifreleme” pazarlama söylemlerinin belirleyici olmaması gerekiyor.
- Her Zaman Aktif, Donanım Tabanlı Şifreleme: Her şifreleme yöntemi aynı şekilde çalışmıyor. Sistem üzerindeki kötü amaçlı yazılımlar ve yazılım tabanlı saldırılar karşısında daha savunmasız olabilen yazılım şifrelemesinin aksine, donanım tabanlı şifreleme kullanan sürücüler, donanım tabanlı şifreleme kullanan sürücüler, ürünün içine entegre edilmiş özel bir güvenli mikroişlemciye sahip. Dosyalar kaydedildikleri anda otomatik olarak şifreleniyor ve yalnızca kimlik doğrulamasının ardından erişilebilir hale geliyor. Sektör standardı XTS-AES 256 bit donanım tabanlı şifreleme, şifreleme anahtarlarının cihaz içerisinde güvenli şekilde korunmasını sağlarken, her zaman aktif şifreleme özelliği kullanıcıların veri korumasını devre dışı bırakmasını veya atlatmasını önlemeye yardımcı oluyor.
- Tanınmış Güvenlik Sertifikaları ve Standartlar: Özellikle yüksek hassasiyete sahip bilgileri işleyen kurumlar için güvenlik iddialarının tanınmış standart ve sertifikalarla desteklenmesi önem taşıyor. Yaygın olarak kabul gören standartlar arasında NIST FIPS 140-3 ve TAA uyumluluğu bulunuyor. ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) tarafından geliştirilen FIPS 140-3, bağımsız ve kapsamlı testler gerektiren, dünya çapında kabul gören bir ABD hükümeti şifreleme standardı olarak öne çıkıyor. TAA uyumluluğu ise güvenilir bir tedarik zincirini gösteriyor ve ABD federal kurumları ile savunma alanındaki satın alma süreçlerinde önemli bir gereklilik oluşturuyor. Bu doğrulamalar, özellikle kamu kurumları, regülasyona tabi sektörler ve hassas verilerle çalışan kuruluşlar açısından, bir ürünün güvenlik kontrollerinin belirlenmiş değerlendirme ve test süreçlerinden geçtiğine dair ek güvence sağlıyor.
- Gelişmiş Koruma Özellikleri: Şifreleme, veri güvenliğinin yalnızca bir katmanını oluşturuyor. Kullanıcıların ayrıca yaygın saldırı yöntemlerine karşı koruma sağlayan ve yetkisiz erişim riskini azaltan özellikleri de değerlendirmesi gerekiyor. Bunlar arasında, art arda yapılan hatalı parola girişlerinin ardından verileri silebilen kaba kuvvet saldırısı koruması, kötü amaçlı ürün yazılımı manipülasyonlarına karşı BadUSB koruması, Yönetici ve Kullanıcı erişimi veya veri kurtarma için birden fazla parola seçeneği ve güvenilmeyen ana bilgisayarlara bağlanıldığında verilerin değiştirilmesini önlemeye yardımcı olan çift salt okunur mod bulunuyor.


